Es gibt Momente in der Buchrecherche, da legt einem die Gegenwart das nächste Kapitel ungefragt auf den Tisch.
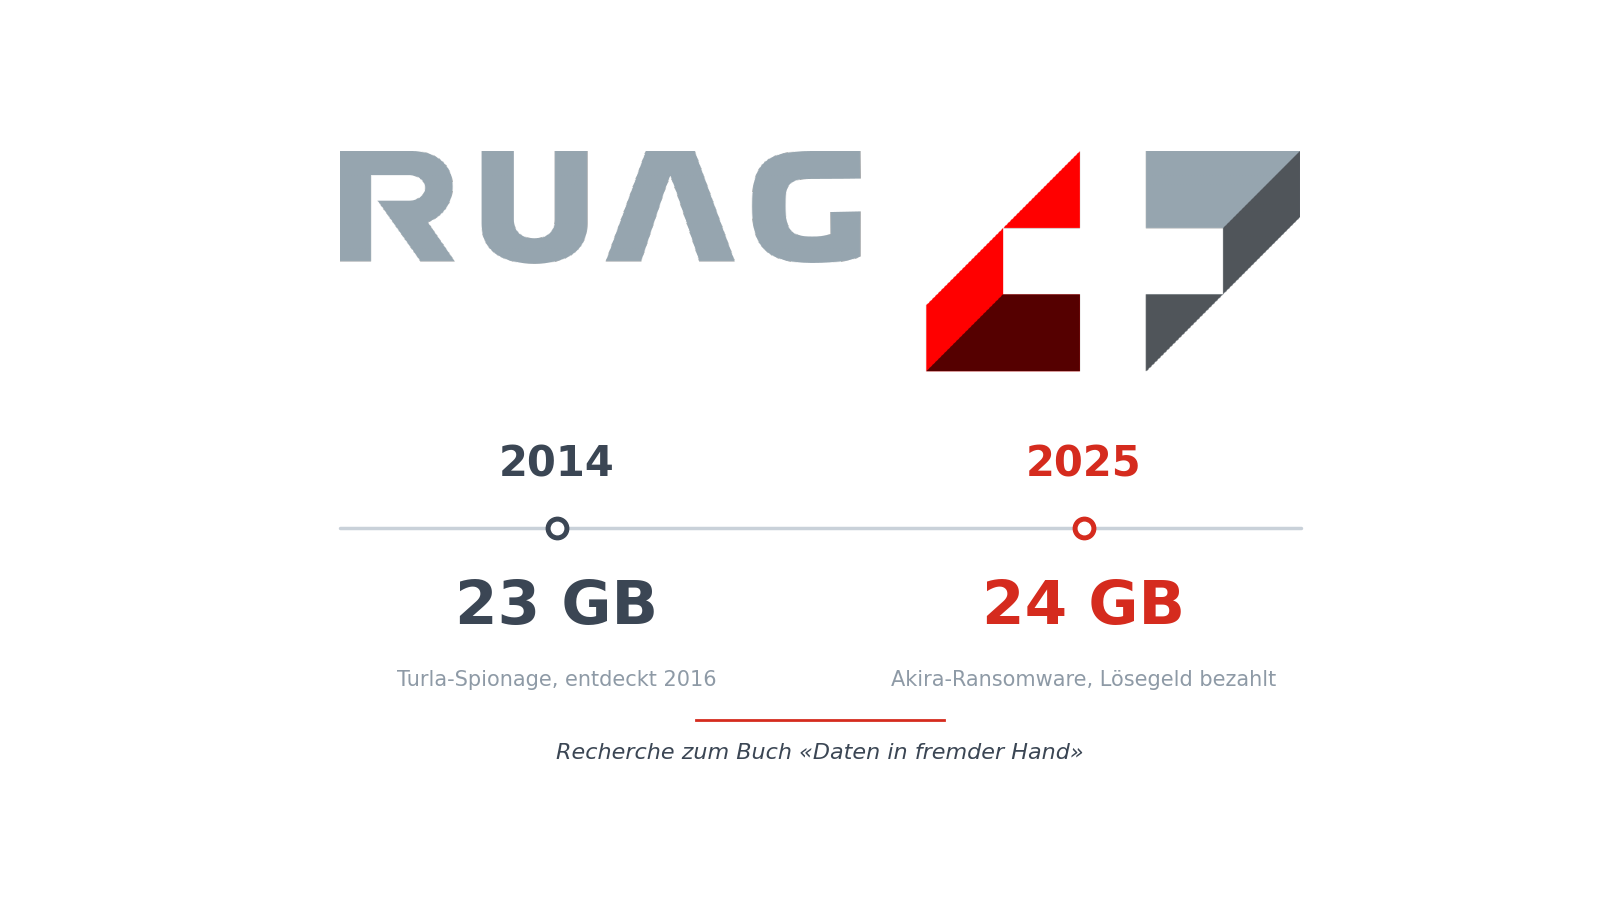
Seit Monaten arbeite ich an meinem Buch «Daten in fremder Hand» — über die Frage, wie die Schweiz ihre digitale Souveränität verliert und wie Behörden, Unternehmen und Bürger sie zurückholen können. Eines der Kapitel untersucht den Cyberangriff auf die RUAG, der 2014 begann: Damals nisteten sich mutmasslich staatliche Akteure mit der Spionagesoftware Turla im Netz des Rüstungskonzerns ein, bewegten sich über ein Jahr lang unentdeckt durch die Systeme und trugen am Ende rund 23 Gigabyte Daten hinaus. Entdeckt wurde der Einbruch erst Anfang 2016. Der damalige Bericht der Melde- und Analysestelle des Bundes liest sich wie ein Lehrbuch über Geduld — die Geduld der Angreifer, nicht die der Verteidiger.
Während ich also in den Akten von 2014 sitze, Berichte vergleiche und Zeitachsen rekonstruiere, geschieht etwas, das ich mir als Buchautor nicht hätte ausdenken dürfen, weil es zu plump wirken würde: Die RUAG wird wieder gehackt. Und diesmal zahlt sie.
Ein Büro mit acht Mitarbeitenden
Der neue Fall spielt nicht in Bern, sondern in Herndon, Virginia. Dort sitzt die RUAG LLC, früher Mecanex USA, eine hundertprozentige Tochter der RUAG MRO Holding AG — jenes Konzerns, der zu hundert Prozent dem Schweizer Bund gehört. Acht Mitarbeitende, ein Verbindungsbüro zum amerikanischen Rüstungsmarkt. Klingt nach Peripherie, nach einer Fussnote im Organigramm.
Ist es aber nicht. Durch dieses kleine Büro laufen Verträge, Exportkontrollunterlagen und technische Dokumente rund um die Ersatzteilbeschaffung für die Kampfflugzeuge F-5 Tiger und F/A-18 Hornet — das Rückgrat der Schweizer Luftwaffe. Dazu kommt die Rolle als Subunternehmer im ARTEMIS-Projekt der US Navy, bei dem die RUAG Triebwerke und Strukturen von 22 F-5-Jets überholt. Wer als Ingenieur je eine Schnittstelle spezifiziert hat, kennt das Muster: An der Schnittstelle sammelt sich alles. Genau dort, wo die Organisation am dünnsten besetzt ist, ist die Datenlage am dichtesten.
Der Angriff
Im November 2025 schlug die Ransomware-Gruppe Akira zu. Am 3. November bekannte sie sich auf ihrer Leak-Site im Darknet zum Einbruch und drohte mit der Veröffentlichung von 24 Gigabyte gestohlener Daten.
Akira ist kein Hinterhof-Phänomen. Die Gruppe existiert seit März 2023, gilt nach Einschätzung von FBI, CISA und Europol als Nachfolgeorganisation aus dem Umfeld der berüchtigten Conti-Gruppe und arbeitet nach dem Modell «Ransomware as a Service»: Die Kernentwickler bauen Verschlüsselungssoftware, Infrastruktur und Zahlungsportale, Partner führen die eigentlichen Einbrüche aus, die Beute wird geteilt. Bis 2025 hat die Gruppe über 244 Millionen US-Dollar erpresst. Und sie hatte die Schweiz als Jagdrevier entdeckt: Das Bundesamt für Cybersicherheit zählte im Herbst 2025 vier bis fünf Akira-Angriffe pro Woche auf Schweizer Unternehmen, insgesamt rund 200 Betroffene.
Der Ablauf in Virginia folgte dem dokumentierten Drehbuch der Gruppe: Einstieg über schlecht gesicherte Aussensysteme — typischerweise eine VPN-Schnittstelle ohne Multifaktor-Authentifizierung oder gestohlene Zugangsdaten —, danach Festsetzen im Netz mit legitimen Fernwartungswerkzeugen, Ausspähen der Verzeichnisdienste, Ausschalten der Schutzsoftware, gezieltes Zerstören der Backups. Erst als die Daten längst auf fremden Servern lagen, kam die Verschlüsselung — der laute Teil des Angriffs, der in Wahrheit nur noch der Schlussakkord ist.
Unter den 24 Gigabyte: Sozialversicherungsnummern und Ausweiskopien der Angestellten, militärische Verträge und Beschaffungsunterlagen zu F/A-18 und F-5, interne Anleitungen zum Umgang mit Sprengstoff, Geheimhaltungsvereinbarungen mit amerikanischen Behörden und Rüstungsfirmen. Die RUAG betonte, die US-Systeme liefen autark, das Schweizer Kernnetz sei nicht betroffen gewesen. Das mag stimmen. Es verschiebt aber nur die Pointe: Man hatte nach 2014 das Hauptquartier befestigt — und die Aussenstelle vergessen, in der dieselben sensiblen Dokumente lagen.
Die Zahlung
Am 6. Juni 2026 räumte Verwaltungsratspräsident Jürg Rötheli in der «Samstagsrundschau» von Radio SRF ein, was bis dahin nur vermutet worden war: Die RUAG hat den Erpressern Lösegeld gezahlt. «Wir haben bezahlt, einen kleinen Betrag, und haben glücklicherweise alle Daten zurückerhalten», sagte er. Wie klein «klein» ist, blieb offen; empirische Auswertungen von Akira-Verhandlungen — der Median der tatsächlich bezahlten Summen liegt bei rund 150'000 US-Dollar — deuten auf einen sechsstelligen Betrag.
Man kann die Entscheidung betriebswirtschaftlich nachvollziehen. Die RUAG liess sich von amerikanischen Anwälten beraten, und deren Rechnung ist simpel: In den USA drohen bei verlorenen Sozialversicherungsnummern Sammelklagen, bei gebrochenen Geheimhaltungsvereinbarungen mit dem Pentagon der Entzug von Zulassungen. Gegen diese Summen wirkt ein sechsstelliges Lösegeld wie ein Schnäppchen.
Aber genau hier wird aus einem IT-Vorfall ein Souveränitätsproblem. Denn das Bundesamt für Cybersicherheit rät offiziell und mit Nachdruck davon ab, Lösegeld zu zahlen — jede Zahlung finanziert die nächste Angriffswelle, und eine Garantie gibt es ohnehin nicht: Branchenzahlen zeigen, dass fast zwei Drittel der zahlenden Unternehmen ihre Daten trotzdem nicht oder nur unvollständig zurückerhalten. Ein Bundeskonzern hat sich also über die ausdrückliche Doktrin seines eigenen Eigentümers hinweggesetzt. Und mehr noch: Das VBS — das Departement, das die Eignerinteressen des Bundes vertritt — wurde vor der Zahlung weder informiert noch konsultiert. Die Konzernspitze entschied allein, mit Staatsgeld eine kriminelle Organisation zu bedienen, und stellte Bundesrat Martin Pfister vor vollendete Tatsachen.
Die Reaktionen im Parlament fielen entsprechend aus. SVP-Nationalrat Mauro Tuena nannte die Zahlung ein «fatales Zeichen» an die Cyber-Unterwelt. Sein Ratskollege Franz Grüter brachte es auf den Satz: «Wer Lösegeld bezahlt, zeigt Cyberkriminellen, dass sich ihre Erpressungsversuche lohnen.» Der grüne Nationalrat Gerhard Andrey forderte, die Cybersicherheit des Konzerns endlich strukturell zu verbessern, statt Probleme mit Lösegeld zuzudecken. Der Bundesrat zog die institutionelle Konsequenz und treibt die Umwandlung der RUAG in eine spezialgesetzliche Aktiengesellschaft voran — die kurze Leine, an der auch Post, SBB und Swisscom geführt werden.
Zwölf Jahre, zwei Angriffe, dieselbe Lektion
Was mich an diesem Fall als Buchautor elektrisiert und als Ingenieur ratlos macht, ist die Symmetrie. 2014: Angreifer dringen ein, bleiben über ein Jahr unentdeckt, exfiltrieren rund 23 Gigabyte. 2025: Angreifer dringen ein, exfiltrieren 24 Gigabyte. Dazwischen liegen zwölf Jahre, ein nationaler Sicherheitsbericht, eine neu geschaffene Bundesbehörde für Cybersicherheit, unzählige Strategiepapiere — und am Ende fast dieselbe Zahl auf dem Schadensprotokoll.
Natürlich sind die Fälle technisch verschieden. 2014 war es geduldige Staatsspionage, 2025 schnelle, kommerzielle Erpressung. Aber die Wurzel ist dieselbe, und sie ist nicht technischer Natur. Sie sitzt eine Etage höher.
Der leere Stuhl im Verwaltungsrat
Ich habe in meinem Berufsleben genug Verwaltungsräte erlebt, um zu wissen, wie diese Gremien zusammengesetzt werden: ein Finanzprofil, ein Industrieprofil, ein juristisches Profil, jemand mit politischem Netzwerk. Das ist nicht falsch. Aber bei einem Rüstungskonzern, der dem Bund gehört, dessen Geschäftsgrundlage geheimhaltungsbedürftige Daten sind und der nachweislich seit über einem Jahrzehnt im Fadenkreuz von Nachrichtendiensten und Erpressersyndikaten steht, ist es im Jahr 2026 schlicht nicht mehr erklärbar, dass kein ausgewiesener IT-Sicherheitsexperte mit am Tisch sitzt.
Die Lösegeld-Entscheidung illustriert das Defizit präzise. Konsultiert wurden: amerikanische Haftungsanwälte. Nicht konsultiert wurden: der Eigentümer und dessen Cybersicherheitsbehörde. Das ist die Optik eines Gremiums, das Cyberrisiken als juristisches Schadensthema versteht — als etwas, das man nach dem Vorfall einpreist — und nicht als strategisches Führungsthema, das man vor dem Vorfall gestaltet. Ein Verwaltungsrat mit Sicherheitskompetenz hätte andere Fragen gestellt, lange bevor Akira anklopfte: Warum hängt eine Aussenstelle mit ITAR-Dokumenten und Sprengstoff-Handbüchern an einem VPN, dessen Absicherung wir nicht selbst prüfen? Warum gilt unser Schutzniveau nur dort, wo das Organigramm dick ist? Und wer hebt im Krisenfall den Hörer ab — der Anwalt oder der Bund?
Es geht nicht um eine Quote für Informatiker. Es geht um das, was im Englischen security governance heisst und auf Deutsch schlicht bedeutet: Jemand im obersten Gremium muss die richtigen Fragen stellen können, bevor die Antworten 24 Gigabyte wiegen.
Was das mit digitaler Souveränität zu tun hat
«Daten in fremder Hand» — der Buchtitel war als Diagnose gemeint, nicht als Prophezeiung. Der Fall RUAG zeigt in komprimierter Form, was das Buch im Grossen beschreibt: Digitale Souveränität geht selten mit einem Knall verloren. Sie geht verloren in Organigrammen, in Zuständigkeitslücken, in Verwaltungsräten ohne Sicherheitskompetenz, in Aussenstellen, die niemand auf dem Radar hat, und in pragmatischen Einzelentscheidungen, die betriebswirtschaftlich vernünftig und staatspolitisch verheerend sind.
Und sie kommt auch nicht mit einem Knall zurück. Sondern mit Strukturen: mit Gremien, in denen Sicherheitskompetenz stimmberechtigt ist statt beratend; mit Eignern, die ihre Doktrin durchsetzen, statt sie zu publizieren; mit der Einsicht, dass die Peripherie einer Organisation denselben Schutz verdient wie ihr Zentrum — weil die Angreifer den Unterschied längst nicht mehr machen.
Das Kapitel über die RUAG in meinem Buch wird länger als geplant. Die Gegenwart schreibt mit.
Die vollständige Analyse als PDF
Wer tiefer einsteigen will: Meine zehnseitige Cyber-Analyse zum Akira-Angriff auf die RUAG LLC — forensische Rekonstruktion der Kill Chain, Data Breach Assessment, Einordnung der Lösegeldzahlung und die politischen Konsequenzen — steht hier als PDF zum Download bereit.
Cyber-Analyse RUAG / Akira herunterladen (PDF)
Quellen und weiterführende Links
- SRF: Trotz Warnung — Bundeskonzern Ruag zahlt Lösegeld an Hackergruppe
- SRF Samstagsrundschau vom 6. Juni 2026: Wann kehrt bei Ruag Ruhe ein, Herr Rötheli?
- Swissinfo: Ruag hat nach Hackerangriff Lösegeld an Erpresser bezahlt
- RUAG: Security incident at RUAG's American subsidiary
- IT-Markt: US-amerikanische Ruag-Tochter zahlt Lösegeld an Ransomware-Erpresser
- Blick: Ruag-Affäre empört das Parlament
- FBI/CISA: #StopRansomware: Akira Ransomware — Cybersecurity Advisory
- Cash: Wie viel Geld Hacker von ihren Opfern verlangen (Sophos-Studie 2025 und Tinbergen-Analyse der Akira-Verhandlungen)
- SP Schweiz: Stellungnahme zur Anpassung der Rechtsform der RUAG MRO Holding AG